
Niemals klicken! Immer selbst einloggen!
#10TageGegenPhishing
Lesedauer: 4 Minuten
Kriminelle wollen ihre Opfer mit Phishing-Nachricht in eine Umgebung locken, die sie ganz allein kontrollieren. Alles, was dort passiert, haben die Betrüger:innen bereits im Vorfeld festgelegt. Gelingen soll das mit negativen (z.B. drohende Kontosperre) und positiven (z.B. anstehende Rückzahlung) Reizen gleichermaßen.
Zentraler Punkt der Betrugsmasche ist die Weiterleitung in die erwähnte Betrugs-Umgebung. Die dafür notwendigen Links liefern die Phishing-Nachrichten praktischerweise gleich mit. So sehen sie in der Praxis aus:
Umgehen lässt sich der Weg in die Falle dabei recht einfach: Wer sich nicht sicher ist, ob er oder sie es mit einer Betrugsmeldung zu tun hat, der meldet sich ganz einfach direkt selbst beim fraglichen Portal an.
Mit unserem „Werkzeugkasten gegen Phishing“ stellen wir zehn einfache Tipps vor, die beim Erkennen von Betrugsfallen helfen können. Im Rahmen der Aktion „10 Tage gegen Phishing“ kommt täglich ein neues symbolisches Hilfsmittel dazu. Heute ist dies die LANDKARTE. Dieses Tool soll dabei helfen, den richtigen Pfad durch Falschinformationen hindurch zu finden.
Der wirksamste Schutz: Immer selbst einloggen
Spielen wir den typischen Phishing-Fall am Beispiel einer der am häufigsten gemeldeten Fallen durch: Dem angeblichen Ablaufen der Registrierung für die ID-Austria.
- Kriminelle versenden wahllos SMS-Nachrichten, die vor genau dieser auslaufenden Gültigkeit warnen.
- Über einen integrierten Link soll man seine Daten überprüfen bzw. bestätigen.
- Tatsächlich führt der Link auf ein Fake-Portal, das der echten Website nachempfunden ist. Über die Fake-Seite wollen die Drahtzieher persönliche Informationen und Login-Daten der Opfer abgreifen.
- Durch die Login-Daten verschaffen sie sich Zugriff auf die Konten ihrer Opfer.
- Die erbeuteten Daten nutzen sie für spätere Betrugsmaschen, in denen sie sich als vermeintliche Bankberater:innen ausgeben. In dieser „Funktion“ wollen sie dem Opfer dabei helfen, verlorenes Geld wiederzubekommen oder angebliche Angriffe auf das Konto abzuwehren.
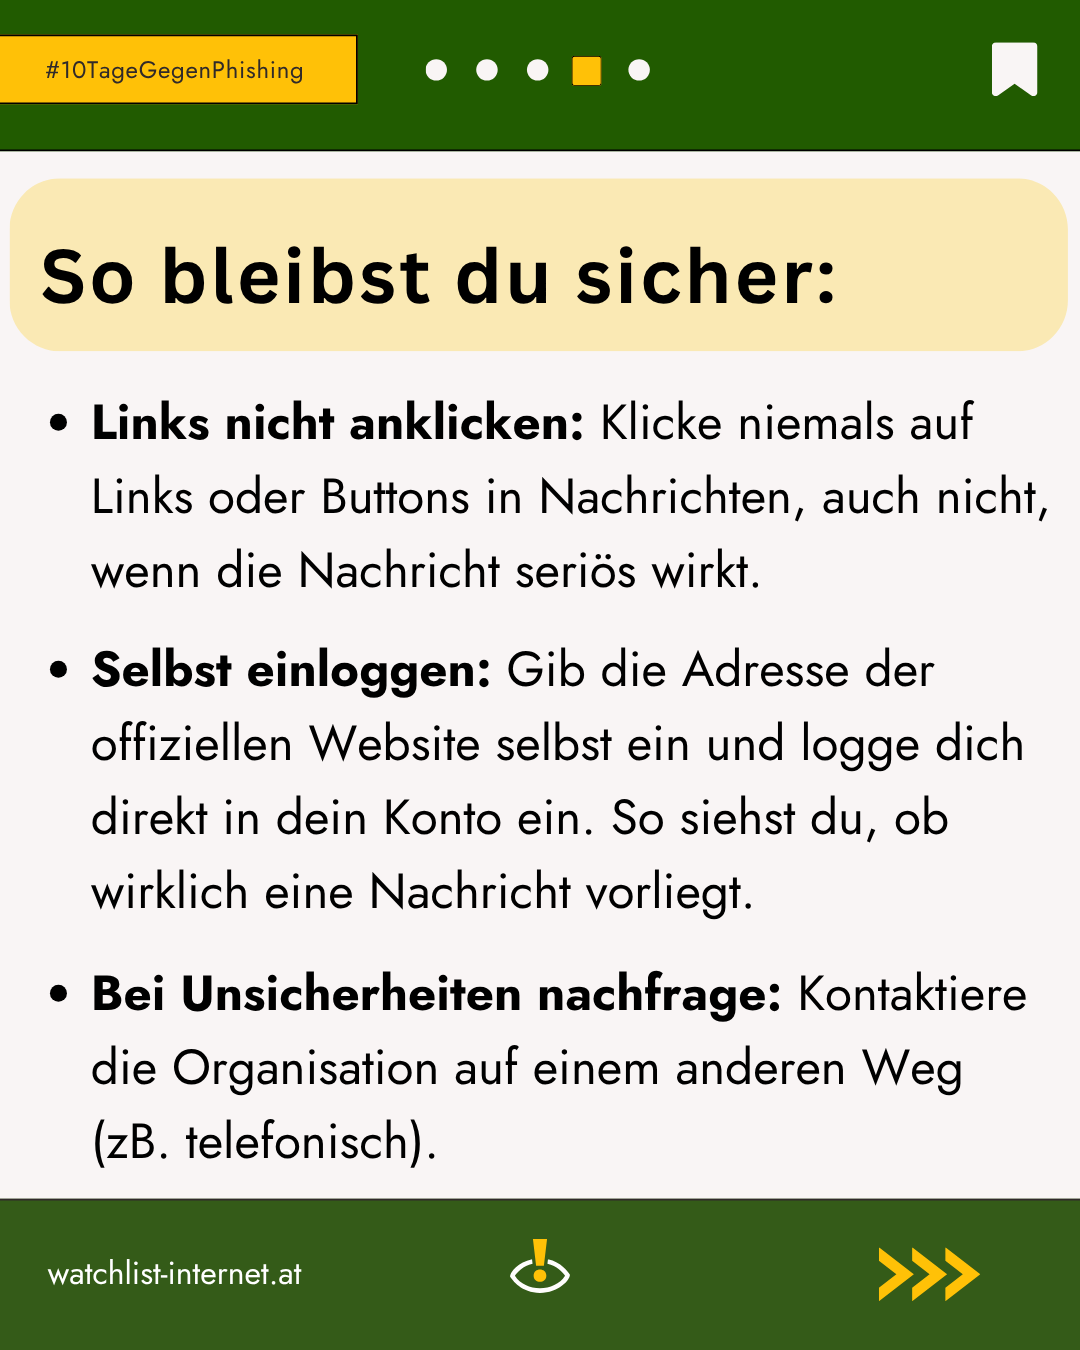
Diese oder andere Phishing-Maschen lassen sich ganz einfach umgehen: Folgen Sie niemals dem Link! Loggen Sie sich immer direkt selbst bei der konkreten Plattform ein!
Wenn also angeblich die Registrierung der ID-Austria abläuft, rufen Sie die offizielle Seite auf und sehen Sie dort in Ihrem Profil nach! Eine Auszahlung der Österreichischen Gesundheitskasse wartet? Zur Überprüfung am besten direkt bei der ÖGK einloggen und dort nachsehen.
Auch wenn die Nachricht noch so seriös zu sein scheint: Enthält sie einen Link, niemals draufklicken, sondern immer selbst ins Profil einloggen! Findet sich dort keine Warnung vor einer ablaufenden ID, kein Hinweis zu einem nicht zugestellten Paket oder keine Ankündigung einer Auszahlung, haben Sie es mit einem Phishing-Angriff zu tun.
In eine Phishing-Falle getappt? Das können Sie jetzt tun!
Unabhängig von der Art der übermittelten Informationen, sollten Phishing-Opfer so schnell wie möglich reagieren.
- Wurden Bankdaten abgefragt, kontaktieren Sie umgehend den Kundenservice und schildern Sie die Situation! Die Expert:innen wissen, ob eventuell eine Kontosperre nötig ist.
- Haben Sie sich über die Phishing-Seite bei Ihrem Online-Banking angemeldet, ändern Sie – sofern noch möglich – umgehend das Passwort!
- Bei übermittelten Kreditkartendaten wenden Sie sich so schnell wie möglich an Ihren Kreditkartenanbieter!
- Behalten Sie in den nächsten Tagen Ihr Konto genau im Auge! Falls Sie ungewöhnliche Bewegungen bemerken, wenden Sie sich sofort an Ihre Bank!
- Bleiben Sie wachsam! Kriminelle verfügen über Ihre Kontaktdaten und werden sehr wahrscheinlich versuchen, Sie mit einer anderen Betrugsmasche zu kontaktieren.
Die wirksamste Waffe gegen Betrugsversuche ist: Wissen. Wer die gängigsten Tricks versteht, erkennt Warnsignale schneller und kann besser reagieren. Bleiben Sie deshalb stets up to date – am besten mit den Info-Angeboten von Watchlist Internet.