Datenschutz-Folgenabschätzung nach der DSGVO
So prüfen Sie, ob Ihr Unternehmen eine DSFA durchführen muss und welche Schritte vor Beginn der Datenverarbeitung nötig sind.
Lesedauer: 11 Minuten
Allgemeine Informationen zur Datenschutz-Folgenabschätzung
Die DSGVO sieht keine Vorabkontrollen und keine Meldung der Datenverarbeitung an eine Behörde oder ein Register vor. Stattdessen müssen Sie als Verantwortlicher Ihre geplanten Datenverarbeitungstätigkeiten selbst evaluieren.
Im Rahmen der Prüfung, welche Datensicherheitsmaßnahmen in Ihrem Unternehmen nötig sind, haben Sie bereits eine allgemeine Risikobewertung durchgeführt. Der Grundsatz lautet: Je höher das Risiko für die Rechte und Freiheiten der Betroffenen, desto strengere Schutzmaßnahmen müssen Sie ergreifen.
Damit sollen die Auswirkungen und Risiken der Datenverarbeitungen für die Rechte (z. B. das Datengeheimnis, die Datenschutzgrundsätze sowie die Betroffenenrechte) und Freiheiten (Grundrechte wie etwa die Meinungsfreiheit) der Betroffenen analysiert, die Folgen der vorgesehenen Datenverarbeitungen für den Datenschutz abgeschätzt und geeignete Abhilfemaßnahmen ergriffen werden.
An diese Risikobewertung knüpft auch die Beurteilung an, ob eine besondere Form von Evaluierung nötig ist, also ob eine Datenschutz-Folgenabschätzung (DSFA) durchgeführt werden muss. Der Ablauf ist daher:
1. Allgemeine Risikobewertung: Welche Datensicherheitsmaßnahmen müssen getroffen werden, welche weiteren Prüfungen müssen durchgeführt werden?
2. Datenschutz-Folgenabschätzung (DSFA): Die Verarbeitung führt voraussichtlich zu einem hohen Risiko für die Rechte und Freiheiten natürlicher Personen, weshalb der Verantwortliche vorab eine Abschätzung der Folgen durchführen muss (quasi ein Worst-Case-Szenario oder eben eine DSFA).
Wann muss Ihr Unternehmen eine DSFA durchführen?
Als Verantwortlicher müssen Sie insbesondere dann eine DSFA durchführen, wenn z. B. neue Technologien verwendet werden oder aufgrund der Art, des Umfangs, der Umstände und der Zwecke der Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen besteht. Ziel der DSFA ist es, die möglichen Risiken für die Betroffenen zu erkennen (Worst-Case-Szenario) und geeignete Maßnahmen festzulegen, um diese Risiken zu beseitigen oder zumindest deutlich zu verringern („Gefahr erkannt, Gefahr gebannt“).
Wenn Sie feststellen, dass die DSFA für Ihre geplante Tätigkeit verpflichtend ist, müssen Sie diese durchführen, bevor Sie mit der Datenverarbeitung beginnen.
Falls Sie eine:n Datenschutzbeauftragte:n bestellt haben, müssen Sie diese:n bei der Durchführung einbinden.
In welchen Fällen muss Ihr Unternehmen eine DSFA durchführen?
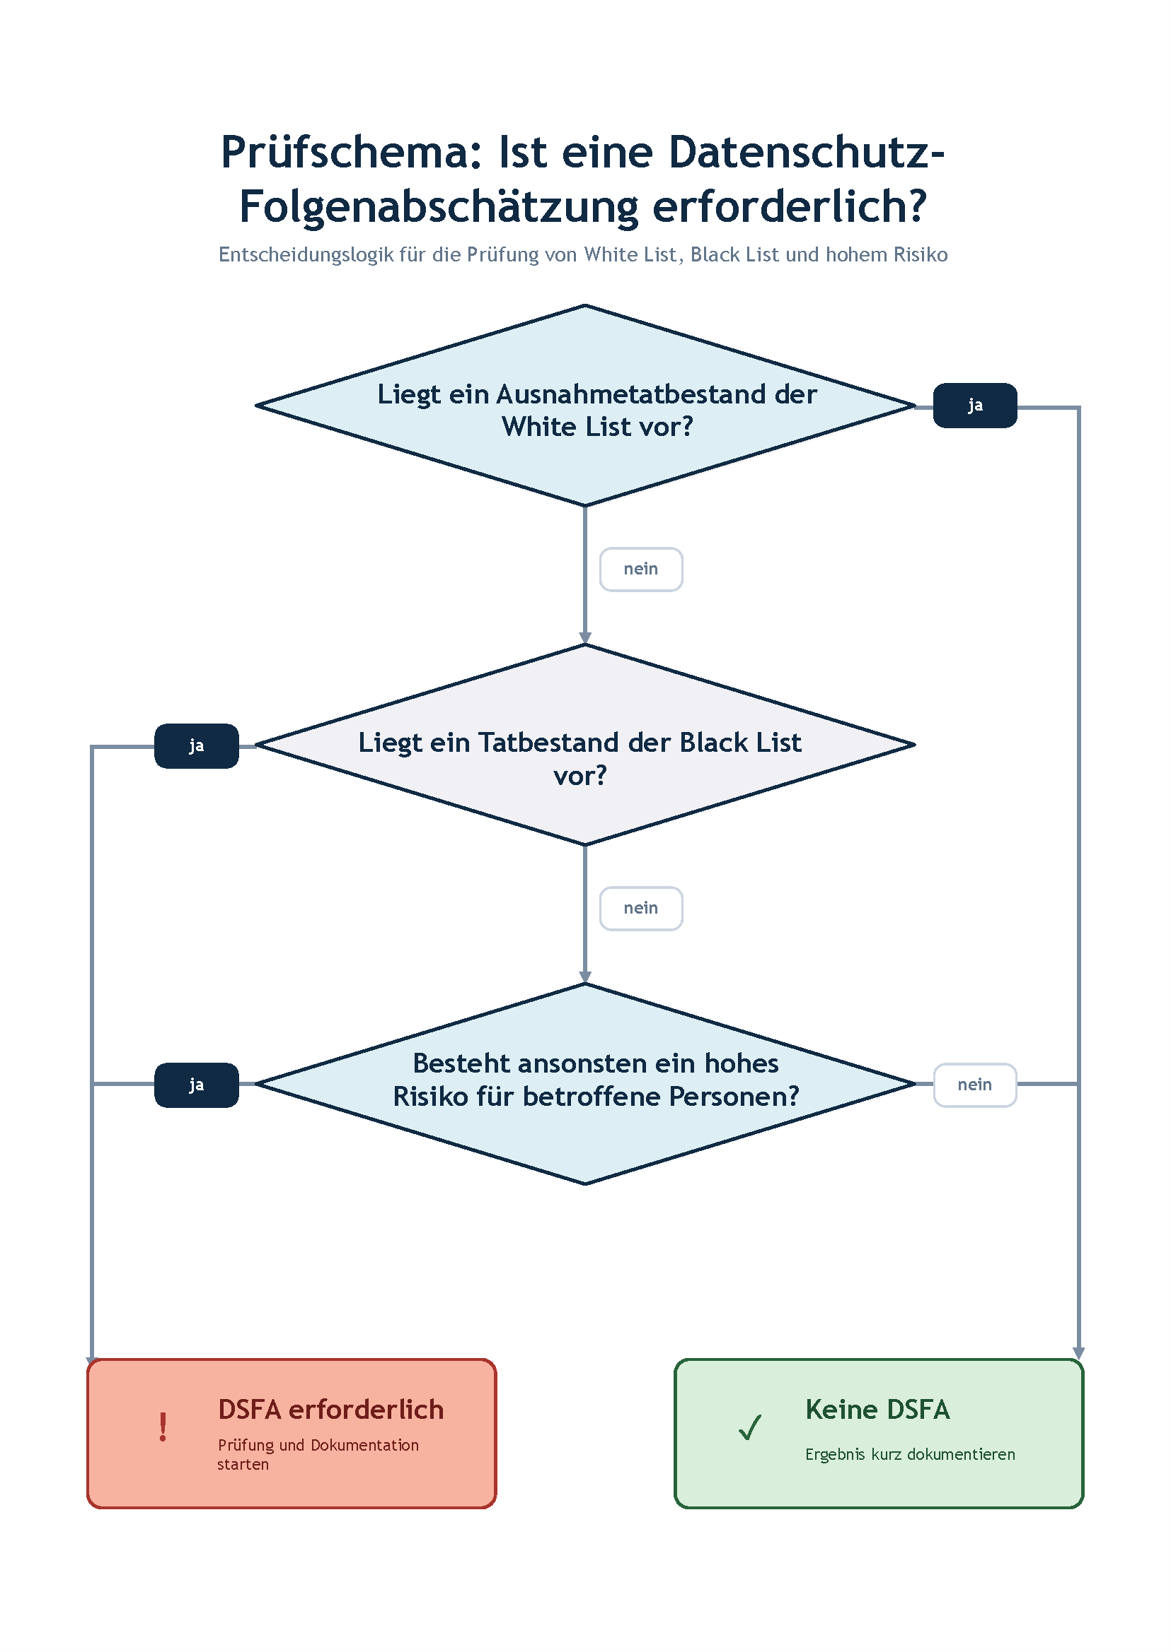
Unser Online-Ratgeber hilft Ihnen einzuschätzen, ob Sie eine DSFA durchführen müssen.
→ Zum Online-Ratgeber Datenschutz-Folgenabschätzungs-Check
Darüber hinaus dienen folgende Verordnungen der Datenschutzbehörde als Nachschlagewerk:
→ Black-List: Verarbeitungsvorgänge, für die Sie eine DSFA benötige
→ White-List: Verarbeitungsvorgänge, für die Sie keine DSFA benötigen
Die DSGVO führt selbst konkret folgende beispielhafte Fälle an, in denen ein hohes Risiko besteht:
- systematische und umfassende Bewertung persönlicher Aspekte, die insbesondere die Arbeitsleistung, wirtschaftliche Lage, Gesundheit, persönliche Vorlieben oder Interesse, die Zuverlässigkeit oder das Verhalten, den Aufenthaltsort oder Ortswechsel natürlicher Personen betreffen, auf Basis automatisierter Verarbeitung: Hiermit sind vor allem Profiling-Maßnahmen angesprochen, die mehrere dieser persönlichen Aspekte berücksichtigen, und die als Grundlage für Entscheidungen dienen, die Rechtswirkungen gegenüber natürlichen Personen entfalten oder diese in erheblicher Weise beeinträchtigen können, z. B. bei der Frage, ob einer natürlicher Person ein Kredit gewährt wird oder nicht,
- bei einer umfangreichen Verarbeitung sensibler Daten oder von strafrechtlich relevanten Daten,
- systematische umfangreiche Überwachung öffentlich zugänglicher Bereiche: z. B. mittels Videoüberwachung (dazu gehören z. B. öffentliche Verkehrsflächen wie Straßen, Plätze, Wege, private Verkehrsflächen - sofern nicht abgesperrt und nicht als private Verkehrsfläche gekennzeichnet - , Parks, öffentliche Verkehrsmittel samt dazugehörigen Anlagen wie Bahnhöfe, Flughäfen, Einkaufzentren und Supermärkte, öffentliche Gebäude wie Ämter, Behörden, Polizeidienststellen und Veranstaltungsorte.
In welchen Fällen ist keine DSFA durchzuführen?
Diese Punkte können einen Ansatz bieten, dass eine DSFA nicht zwingend durchzuführen ist. Trotzdem ist auch bei diesen Sachverhalten konkret und im Einzelfall zu prüfen, ob im konkreten Anlassfall doch ein hohes Risiko besteht und deshalb eine DSFA durchzuführen ist.
- Wenn sich die Art, der Umfang, die Umstände und die Zwecke der Verarbeitung von denen einer anderen Verarbeitung, für die bereits eine DSFA durchgeführt wurde, nur in geringem Maße unterscheidet.
- Falls ein Verarbeitungsvorgang auf der Rechtsgrundlage „gesetzliche Verpflichtung“ oder „Wahrnehmung einer Aufgabe im öffentlichen Interesse“ beruht und falls im Rahmen der Schaffung der Rechtsgrundlage schon eine DSFA erfolgte (im Gesetz oder in einer Verordnung selbst bzw. in den Materialien
Whitelist
Die White-List enthält in ihrem Anhang eine genaue Beschreibung des jeweiligen Zwecks der Datenverarbeitung. Nur innerhalb dieses Zwecks entfällt bei der jeweiligen Verarbeitungstätigkeit die DSFA.
- Falls der Verarbeitungsvorgang auf der White-List der Datenschutzbehörde steht.
Nach der White-List sind folgende Datenverarbeitungstätigkeiten von einer verpflichtenden Durchführung einer DSFA ausgenommen:
- Kundenverwaltungen, Rechnungswesen, Logistik und Buchführung
- Personalverwaltung
- Mitgliederverwaltung (z. B. bei Vereinen)
- Kundenbetreuung und Marketing für eigene Zwecke
- Sach- und Inventarverwaltung
- Register, Evidenzen, Bücher
- Zugriffsverwaltung für EDV-Systeme
- Zutrittskontrollsysteme
- Stationäre Bildverarbeitung und die damit verbundene Akustikverarbeitung zu Überwachungszwecken (Videoüberwachung)
- Bild- und Akustikdatenverarbeitung in Echtzeit
- Bild- und Akustikverarbeitungen zu Dokumentationszwecken
- Patienten-/Klienten-/Kundenverwaltung und Honorarabrechnungen einzelner Ärzte, Gesundheitsdiensteanbieter und Apotheken
- Rechts- und Beratungsberufe
- Archivierung, wissenschaftliche Forschung und Statistik
- Unterstützungsbekundungen
- Haushaltsführung der Gebietskörperschaften und sonstigen juristischen Personen öffentlichen Rechts
- Öffentliche Abgabenverwaltung
- Förderverwaltung
- Öffentlichkeitsarbeit und Informationstätigkeit durch öffentliche Funktionsträger und deren Geschäftsapparate
- Aktenverwaltung (Büroautomation) und Verfahrensführung
- Organisation von Veranstaltungen
- Preise und Ehrungen
Weitere nach der White-List von einer verpflichtenden DSFA ausgenommene Datenverarbeitungsvorgänge sind:
- Datenanwendungen, die nach dem DSG 2000 einer Vorabkontrolle unterlagen und vor dem 24.5.2018 im Datenverarbeitungsregister (DVR) registriert worden sind (z. B. Informationsverbundsysteme, Datenverarbeitungen zum Zweck der Auskunftserteilung über die Kreditwürdigkeit von Betroffenen, die Datenverarbeitung sensibler oder strafrechtlich relevanter Daten sowie die Videoüberwachung ohne Verschlüsselung bzw. mit Verschlüsselung, aber ohne Hinterlegung des einzigen Schlüssels bei der Datenschutzbehörde)
- nicht meldepflichtige Datenanwendungen (das sind die Standardanwendungen nach der mit Ablauf des 24.5.2018 außer Kraft getretenen Standard- und Muster-Verordnung 2004).
Die beiden zuletzt genannten Ausnahmen bestehen nur, sofern diese Datenanwendungen mit Ablauf des 24.5.2018 den Vorgaben der DSGVO entsprachen und ab Inkrafttreten der White-List keine wesentlichen Änderungen vorgenommen wurden.
Black-List: Wann ist jedenfalls eine DSFA durchzuführen?
Nutzen Sie unseren Online-Ratgeber Datenschutz-Folgenabschätzungs-Check. Damit prüfen Sie Schritt für Schritt, ob Sie eine DSFA brauchen.
Ein Kriterium reicht
- Verarbeitungen, bei denen Personen automatisiert bewertet oder eingestuft werden (z. B. durch Profiling oder die Erstellung von Prognosen), um Aussagen über ihre Arbeitsleistung, wirtschaftliche Situation, Gesundheit, Vorlieben, Interessen, Zuverlässigkeit, ihr Verhalten oder ihren Aufenthaltsort zu treffen. Voraussetzung ist, dass die Entscheidung ausschließlich auf automatisierter Verarbeitung beruht und für die betroffene Person nachteilige rechtliche, körperliche oder finanzielle Folgen haben kann.
- Bewertung von Personen anhand ihrer Daten, wenn die Ergebnisse später für automatisierte Entscheidungen mit wesentlichen Auswirkungen auf die Betroffenen genutzt werden können.
- Video-, Ton- oder sonstige Überwachungsmaßnahmen, die Personen beobachten oder kontrollieren und dabei öffentliche, allgemein zugängliche oder gemeinschaftlich genutzte Bereiche erfassen. Dazu zählen insbesondere umfangreiche Videoüberwachungen, mobile Kameras sowie Aufzeichnungen in öffentlichen, religiösen oder bestimmten privaten Bereichen.
- Der Einsatz neuer Technologien (z. B. KI oder biometrischer Verfahren) zur Verarbeitung personenbezogener Daten, wenn die möglichen Folgen für die betroffenen Personen nicht leicht vorhersehbar oder beurteilbar sind. Nicht erfasst ist die bloße Live-Anzeige von Gesichtsbildern ohne weitere Auswertung.
- Daten aus verschiedenen Quellen werden miteinander verknüpft oder abgeglichen, obwohl die betroffenen Personen dies normalerweise nicht erwarten würden. Wenn diese zusammengeführten Daten anschließend für algorithmische Entscheidungen genutzt werden, die Menschen wesentlich beeinflussen können, fällt die Verarbeitung unter diesen Tatbestand.
- Datenverarbeitungen im höchstpersönlichen Bereich von Personen, auch wenn die Verarbeitung auf einer Einwilligung beruht. Eine wichtige Ausnahme: Im Arbeitsverhältnis gilt dies nicht, wenn eine Betriebsvereinbarung oder die Zustimmung der Personalvertretung vorliegt
Zwei Kriterien müssen zutreffen
- Umfangreiche Verarbeitung besonders sensibler Daten
- Umfangreiche Verarbeitung von Strafregisterdaten
- Erfassung von Standortdaten
- Verarbeitung von Daten schutzbedürftiger Personen (z. B. unmündige Minderjährige, Arbeitnehmer, Patienten etc)
- Zusammenführung und Abgleich von personenbezogenen Daten aus verschiedenen Verarbeitungen
Was muss die DSFA umfassen?
Die DSFA muss zumindest Folgendes enthalten:
Systematische Beschreibung der geplanten Verarbeitungsvorgänge
Um die geplanten Verarbeitungsvorgänge zu dokumentieren, müssen Sie folgende Parameter beschreiben:
- Art, Umfang und Umstände der Datenverarbeitung
- personenbezogene Daten, Empfänger und Speicherfrist
- funktionale Darstellung der Verarbeitungsvorgänge
- Wirtschaftsgüter, auf die sich die personenbezogenen Daten stützen
Beispiel: Hardware, Software, Netzwerke, Personen, Papiere oder Übertragungsmedien für Papier, wie etwa USB-Sticks - Wenn genehmigte Verhaltensregeln bestehen: Einhaltungsprozedere
Beschreibung der Verarbeitungszwecke
Wenn Sie die Datenverarbeitung auf die rechtliche Erlaubnis „berechtigtes Interesse“ stützen, müssen Sie in der DSFA dieses berechtigte Interesse beschreiben
Bewertung der Notwendigkeit und Verhältnismäßigkeit der Datenverarbeitung
Bewerten Sie, ob die Datenverarbeitung für Ihre Zwecke unumgänglich ist. Prüfen Sie auch, ob es gelindere Maßnahmen gibt, mit denen Sie die Zwecke genauso erreichen. Um zu bewerten, ob Ihre geplante Datenverarbeitung notwendig und verhältnismäßig ist, sollte Ihr Unternehmen folgende Punkte evaluieren:
- Verarbeitet Ihr Unternehmen personenbezogene Daten nur für festgelegte, eindeutige und legitime Zwecke?
- Basiert die Verarbeitung auf einer rechtlichen Erlaubnis?
- Ist die Datenverarbeitung für den Zweck erheblich, angemessen und auf das notwendige Maß beschränkt?
- Erfüllt Ihr Unternehmen die Rechte der Betroffenen?
- Falls Sie mit Auftragsverarbeitern arbeiten:
- Arbeitet Ihr Unternehmen nur mit „zuverlässigen“ Auftragsverarbeitern?
- Ist Ihr Verhältnis zu Auftragsverarbeitern durch einen Vertrag mit dem erforderlichen Inhalt geregelt?
- Hält sich Ihr Unternehmen beim internationalen Datenverkehr an die Vorgaben im internationalen Datenverkehr?
- Haben Sie eine Bewertung durchgeführt, ob auch eine vorherige Konsultation der Datenschutzbehörde erforderlich ist?
Beschreibung der Bewertung der Risiken für die Rechte und Freiheiten der betroffenen Personen
Um die Risiken für die Betroffenenrechte zu bewerten, sollte Ihr Unternehmen folgende Punkte evaluieren:
- Ihr Unternehmen hat für jedes Risiko die Eintrittswahrscheinlichkeit, Ursache, Art, Besonderheiten und Schwere bewertet. Hierfür müssen Sie die Sicht der betroffenen Person einnehmen.
Beispiele: unrechtmäßiger Datenzugriff, unerwünschte Änderung und Verschwinden von Daten, Wiederherstellungsmöglichkeit bei Zerstörung der Daten - Ihr Unternehmen berücksichtigt Risikoquellen
- Sie haben potenzielle Auswirkungen auf die Rechte und Freiheiten von Betroffenen ermittelt
Beispiele: unrechtmäßiger Datenzugriff, unerwünschte Änderung oder Verschwinden von Daten - Sie haben potenzielle Bedrohungen ermittelt, die z. B. einen unrechtmäßigen Datenzugriff, eine unerwünschte Änderung oder das Verschwinden von Daten nach sich ziehen könnten
- Sie haben Maßnahmen geplant, wie Ihr Unternehmen die identifizierten Risiken bewältigen kann
Geplante Abhilfemaßnahmen
Geplante Abhilfemaßnahmen zur Bewältigung der Risiken. Dazu zählen Garantien, Sicherheitsvorkehrungen und Verfahren, durch die der Datenschutz sichergestellt wird.
Beispiele
Pseudonymisierungs- oder Anonymisierungsmaßnahmen, organisatorische oder personelle Maßnahmen wie etwa Zutritts- oder Zugangsbeschränkungen oder Verschlüsselungen.
Empfehlungen Datenschutzbeauftragte
Empfehlungen der bzw. des Datenschutzbeauftragten (wenn eine:r bestellt wurde) sowie die dazu getroffenen Entscheidungen
Standpunkt der Betroffenen bzw. deren Vertreter
Falls Ihre endgültige Entscheidung vom Standpunkt der Betroffenen oder ihrer Vertreter abweicht, müssen Sie auch dies begründen.
Wann müssen Sie sich an die Datenschutzbehörde wenden?
Sie müssen sich vor Beginn der Datenverarbeitung an die Datenschutzbehörde wenden, wenn
- die von Ihnen durchgeführte Datenschutz-Folgenabschätzung ein hohes Risiko für die Rechte und Freiheiten der betroffenen Person ergibt und
- Ihr Unternehmen keine Maßnahmen treffen kann, um dieses Risiko einzudämmen.
Welche Informationen müssen Sie dem Konsultationsersuchen beilegen?
Wenn Ihre Datenschutz-Folgenabschätzung zeigt, dass Sie die Datenschutzbehörde konsultieren müssen, sollte Ihr Konsultationsersuchen folgende Informationen enthalten:
- Ihre Zuständigkeiten als Verantwortlicher
Beispiele: rechtliche Befugnisse aufgrund einer Gewerbeberechtigung - Zuständigkeiten gemeinsam Verantwortlicher und an der Verarbeitung beteiligter Verantwortlicher (insbesondere bei einer Verarbeitung innerhalb einer Gruppe von Unternehmen)
- Zwecke und Mittel der beabsichtigten Verarbeitung
- vorgesehene Maßnahmen und Garantien zum Schutz der Rechte und Freiheiten der betroffenen Personen
- sollte Ihr Unternehmen eine:n Datenschutzbeauftragte:n bestellt haben: Kontaktdaten der bzw. des Datenschutzbeauftragten
- Ausführungen zur Datenschutz-Folgenabschätzung
Wenn Ihre Datenschutz-Folgenabschätzung zeigt, dass Sie die Datenschutzbehörde konsultieren müssen, sollte Ihr Konsultationsersuchen folgende Informationen enthalten:
- Ihre Zuständigkeiten als Verantwortlicher
- Beispiele: rechtliche Befugnisse aufgrund einer Gewerbeberechtigung
- Zuständigkeiten gemeinsam Verantwortlicher und an der Verarbeitung beteiligter Verantwortlicher (insbesondere bei einer Verarbeitung innerhalb einer Gruppe von Unternehmen)
- Zwecke und Mittel der beabsichtigten Verarbeitung
- vorgesehene Maßnahmen und Garantien zum Schutz der Rechte und Freiheiten der betroffenen Personen
- sollte Ihr Unternehmen eine:n Datenschutzbeauftragte:n bestellt haben: Kontaktdaten der bzw. des Datenschutzbeauftragten
- Ausführungen zur Datenschutz-Folgenabschätzung
Innerhalb welcher Frist beantwortet die Datenschutzbehörde Ihr Konsultationsersuchen?
Die Datenschutzbehörde muss innerhalb von acht Wochen nach Eingang des Konsultationsersuchens schriftliche Empfehlungen geben.
Bei besonders komplexen Verarbeitungsvorgängen kann sich diese Frist um sechs Wochen verlängern. Falls die Datenschutzbehörde diese Fristverlängerung in Anspruch nimmt, erhalten Sie diese Information innerhalb eines Monats nach Eingang des Ersuchens.
Welche Geldstrafen drohen, wenn Sie Ihr Pflichten in Bezug auf die Datenschutz-Folgenabschätzung nicht erfüllen?
Wer die Pflicht zur Datenschutz-Folgenabschätzung oder zur vorherigen Konsultation missachtet, riskiert eine Geldbuße von bis zu 10 Mio. EUR oder 2 Prozent des weltweiten Jahresumsatzes des Vorjahrs.
Prüfschema: Ist eine Datenschutz-Folgenabschätzung erforderlich?
Weiterführende Informationen zur Datenschutz-Folgenabschätzung
- Leitlinie Datenschutz-Folgenabschätzung des Europäischen Datenschutzausschusses (vormalig „Art-29-Gruppe")
- Online-Ratgeber Datenschutz-Folgenabschätzungs-Check
- Black-List: Verarbeitungsvorgänge, für die Sie eine Datenschutz-Folgenabschätzung benötigen
- White-List: Verarbeitungsvorgänge, für die Sie keine Datenschutz-Folgenabschätzung benötigen
Zum Nachschlagen: Gesetzliche Bestimmungen zur Datenschutz-Folgenabschätzung
- Artikel 5 DSGVO (Grundsätze für die Verarbeitung personenbezogener Daten)
- Artikel 35 DSGVO (Datenschutz-Folgenabschätzung)
- Artikel 36 DSGVO (Vorherige Konsultation)
- § 4 DSG
- § 160 Abs 3 Z 9 TKG 2021