Phishing: Aktualisierung von Gewerbedaten / Firmendaten
Zahlreiche betrügerische E-Mails in vielen Varianten mit simulierten (WKO) Absendern im Umlauf: Anhänge nicht öffnen, keine Daten eingeben
Lesedauer: 1 Minute
Vorgangsweise
Viele Unternehmen erhalten derzeit betrügerische E-Mails zur angeblich notwendigen „jährlichen Aktualisierung der Gewerbedaten, E-Rechnungspflicht, Datenüberprüfung, ID Austria“ oder mit ähnlichen Betrefftexten. Es sind viele Varianten im Umlauf.
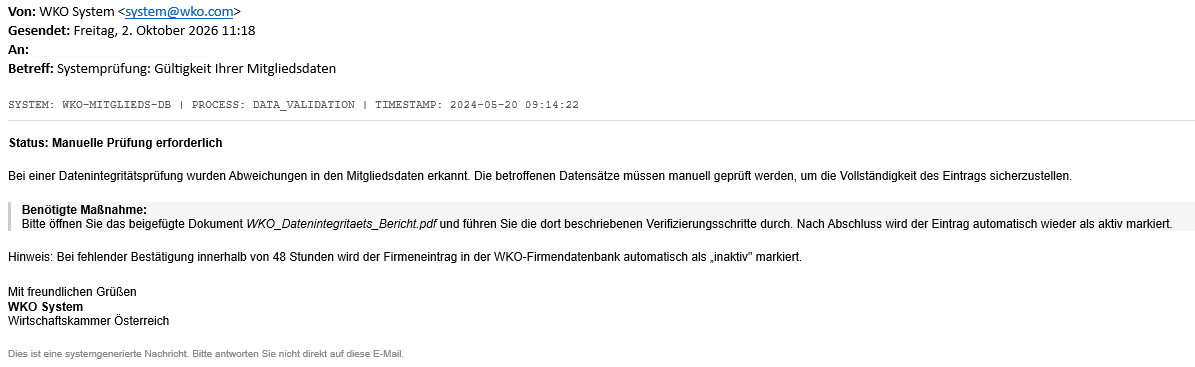
Die Nachricht erweckt den Eindruck, von einer offiziellen Stelle oder der WKO zu kommen. Auffällig ist die Verwendung von Absender-Mail-Adressen mit der Endung ...@wko.com und vermeintlichen WKO Signaturen.
Empfänger:innen sollen ein beigefügtes HTML-Formular prüfen und zurücksenden. Diese E-Mails stammen nicht von der Wirtschaftskammer.
Empfohlene Reaktion
Für alle kursierenden Varianten gilt:
- Gehen Sie auf diesen Betrugsversuch nicht ein.
- Öffnen Sie vor allem den HTML-Anhang nicht, geben Sie keine Daten weiter.
- Antworten Sie nicht auf die E-Mail.
Version "Gewerbeaufsicht"
Merkmale
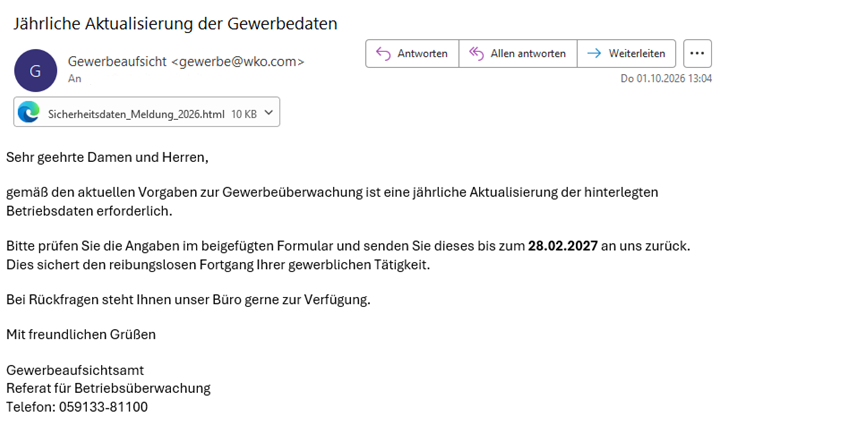
- Als Absender wird "Gewerbeaufsicht“ angegeben.
- Als Absenderadresse wird z. B. gewerbe@wko.com verwendet. Die Domain „wko.com“ soll einen Bezug zur Wirtschaftskammer vortäuschen.
- Der Betreff lautet "Jährliche Aktualisierung der Gewerbedaten“.
- In der Nachricht wird behauptet, dass „gemäß den aktuellen Vorgaben zur Gewerbeüberwachung“ eine jährliche Aktualisierung der hinterlegten Betriebsdaten erforderlich sei.
- Die Empfänger:innen werden aufgefordert, ihre Angaben in einem beigefügten Formular zu prüfen und dieses zurückzusenden.
- Als Anhang wird z. B. die HTML-Datei „Sicherheitsdaten_Meldung_2026.html“ mitgeschickt.
- Mit einer Frist bis zum 28. Februar 2027 wird zusätzlicher Handlungsdruck erzeugt.
- Die Nachricht behauptet, die Aktualisierung sichere den „reibungslosen Fortgang Ihrer gewerblichen Tätigkeit“.
- Als vermeintliche Absenderstelle werden ein „Gewerbeaufsichtsamt“ und ein „Referat für Betriebsüberwachung“ genannt.
- Als Telefonnummer wird 059133-81100 angegeben.
Screenshot einer Mail
Versionen mit "Datenaktalisierung, E-Rechnung, ID-Austria oder NIS2"
Merkmale
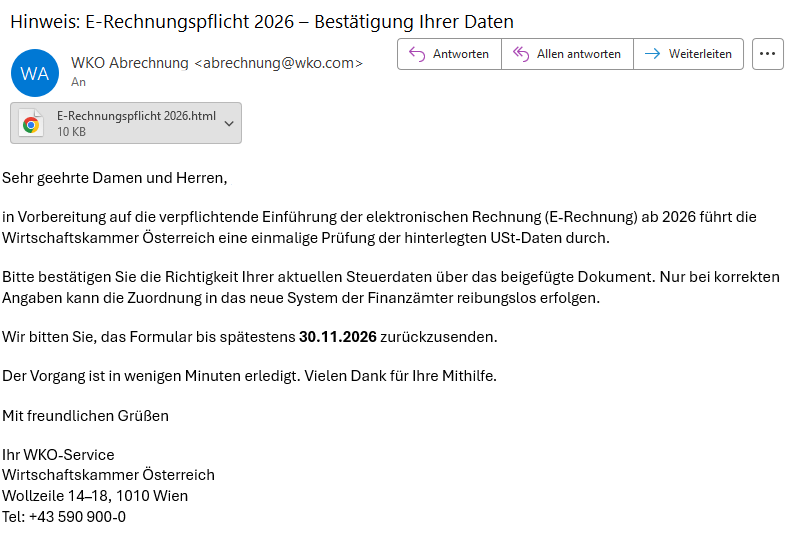
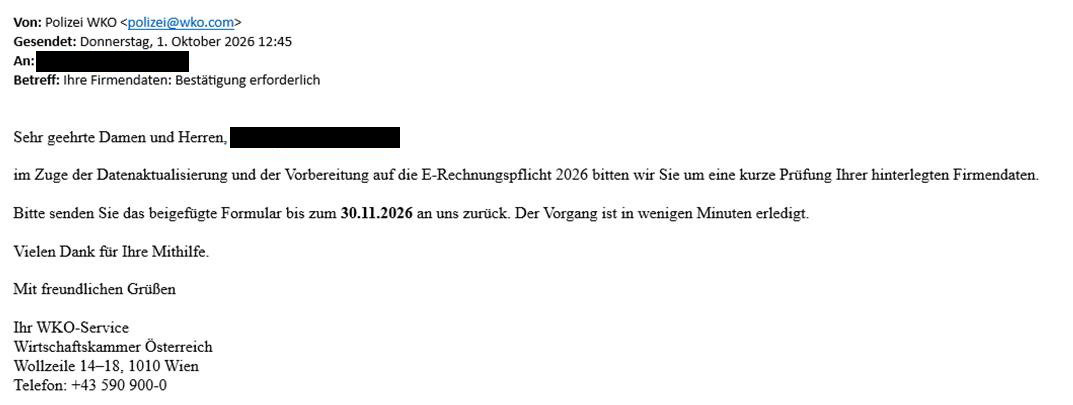
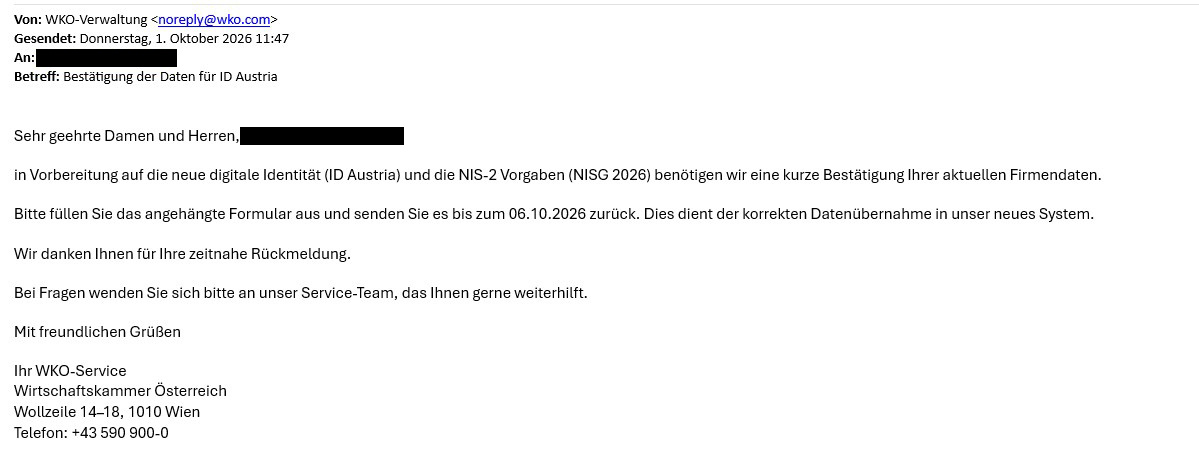
- Die E-Mail trägt beispielsweise den Betreff "Hinweis: E-Rechnungspflicht 2026 – Bestätigung Ihrer Daten“, "Ihre Firmendaten: Bestätigung erforderlich" oder "Bestätigung der Daten für ID Austria".
- Als Absender wird zB "WKO Abrechnung“, "WKO Polizei", "WKO-Verwaltung" angegeben.
- Als Absenderadresse wird beispielsweise abrechnung@wko.com, verwaltung@wko.com oder polizei@wko.com verwendet.
- Die Nachricht behauptet, die Wirtschaftskammer Österreich führe wegen der Einführung der elektronischen Rechnung ab 2026 eine „einmalige Prüfung der hinterlegten USt-Daten“ durch.
- Empfänger:innen sollen ihre aktuellen Steuerdaten über ein beigefügtes Dokument bestätigen.
- Im Anhang befindet sich beispielsweise die Datei mit unterschiedlichen Bezeichnungen wie „E-Rechnungspflicht 2026.html“.
- Mit Formulierungen wie „Nur bei korrekten Angaben kann die Zuordnung in das neue System der Finanzämter reibungslos erfolgen“ wird zusätzlicher Druck aufgebaut.
- Als Frist für die Rücksendung des angeblichen Formulars wird beispielsweise der 30. November 2026 genannt. Die E-Mail enthält eine vermeintliche WKO Signatur mit Kontaktdaten, um einen seriösen Eindruck zu erwecken.
Screenshots einiger aktuell kursierenden Varianten